Vos données ne quittent jamais votre réseau
Bastigo est un éditeur de logiciel. Le bastion tourne directement chez vous, sur votre propre infrastructure : personne d'autre que vous n'a accès à vos mots de passe, vos enregistrements de session ou votre annuaire utilisateurs.
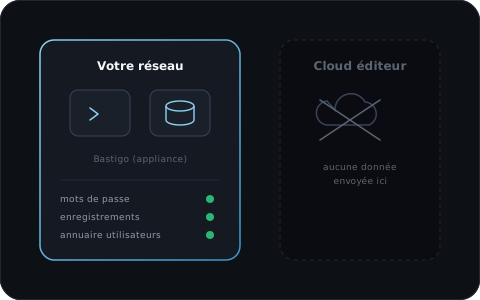
100 % on-premise
Bastigo s'installe sur une VM ou une appliance chez vous. L'éditeur n'héberge rien et ne touche à aucune donnée client, et le fonctionnement quotidien ne dépend d'aucune connexion réseau obligatoire vers son infrastructure.
- ✓ Mots de passe, enregistrements et annuaire utilisateurs restent sur votre réseau
- ✓ Aucun sous-traitant tiers dans la chaîne de traitement de vos données sensibles
- ✓ Vous restez seul responsable de l'hébergement, donc de sa conformité
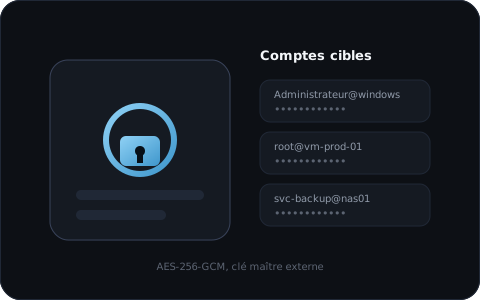
Coffre-fort et mots de passe
Les identifiants des comptes cibles sont protégés par un chiffrement enveloppe AES-256-GCM, clé maître externe au système chiffré. Les mots de passe des comptes locaux Bastigo, eux, sont hachés en Argon2id, la fonction recommandée aujourd'hui pour ce type d'usage.
- ✓ AES-256-GCM pour les identifiants de comptes cibles, clé maître externe
- ✓ Argon2id pour les mots de passe locaux
- ✓ HSM/KMS externe prévu pour une prochaine version
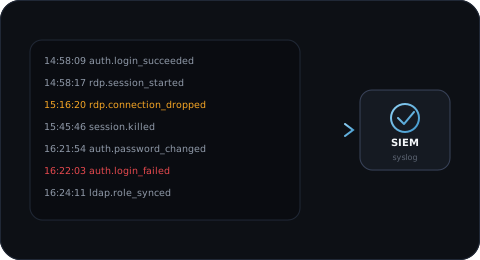
Audit exhaustif et export SIEM
Chaque connexion, action d'administration, session et événement de sécurité est journalisé et exportable, prêt pour une demande d'audit interne ou externe. Les événements se relaient en continu vers votre collecteur syslog existant.
- ✓ Filtrage par utilisateur, cible, type d'événement ou période
- ✓ Export syslog vers votre SIEM, sans outil supplémentaire
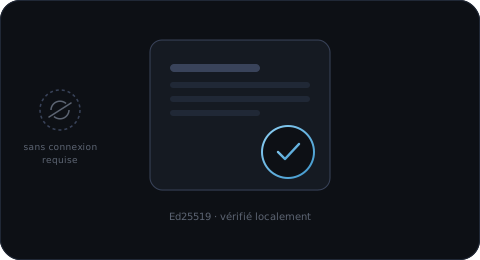
Vérification hors ligne
Le fichier de licence est signé (Ed25519) et vérifié localement par votre bastion, sans connexion réseau permanente vers l'éditeur. Aucune télémétrie n'est envoyée par défaut : toute remontée reste optionnelle et anonymisée.
- ✓ Signature Ed25519, vérifiable hors ligne
- ✓ Télémétrie désactivée par défaut, opt-in et anonymisée si activée
Ce que le positionnement on-premise change pour vous
Bastigo est un éditeur de logiciel : le produit est déployé et exploité directement chez vous. Vous restez seul responsable de l'hébergement et de la conformité de votre propre infrastructure, ce qui vous laisse la maîtrise complète de la localisation et du traitement de vos données, y compris pour des secteurs soumis à des obligations d'hébergement spécifiques.
Cette architecture évite par construction les questions liées à un sous-traitant tiers qui manipulerait vos données sensibles : mots de passe de comptes privilégiés, enregistrements de sessions et annuaire utilisateurs restent chez vous, sur votre réseau.
Un attaquant qui compromet nos systèmes ne trouve rien : aucun mot de passe, aucun enregistrement de session, aucun annuaire utilisateur d'aucun client n'y transite jamais.
Sécurité, conformité et accompagnement
RGPD et hébergement HDS
Le détail de ce que l'architecture on-premise change pour votre conformité réglementaire.
Accès temporaires prestataires
Comment limiter dans le temps et dans le périmètre l'accès d'un intervenant externe.
Support et expertise
Une équipe technique qui répond en direct, sans détour commercial.
Une question de sécurité précise avant de vous décider ?
Notre équipe technique répond directement, sans détour commercial.